Un e-mail de Square Enix dans la boîte de réception, et plus aucune connexion possible à Final Fantasy XIV. C’est ce que reçoivent les joueurs dont l’éditeur juge le compte compromis. Le 19 octobre, Square Enix a confirmé que des inconnus se connectent à des comptes avec des identifiants volés sur d’autres sites. Si votre compte Square Enix partage son mot de passe avec un autre service, cette alerte vous concerne directement.
Ce que dit l’alerte du 19 octobre
La notice est parue sur le Lodestone, le site officiel du jeu, le 19 octobre à 5 h 40, heure de Paris. Square Enix y écrit avoir confirmé des « instances of unauthorised access » (des cas d’accès non autorisés) à des comptes. Les intrus utilisent des couples e-mail ou identifiant et mot de passe qui « appear to have been obtained from other online services of other companies » (semblent provenir de services en ligne d’autres entreprises).
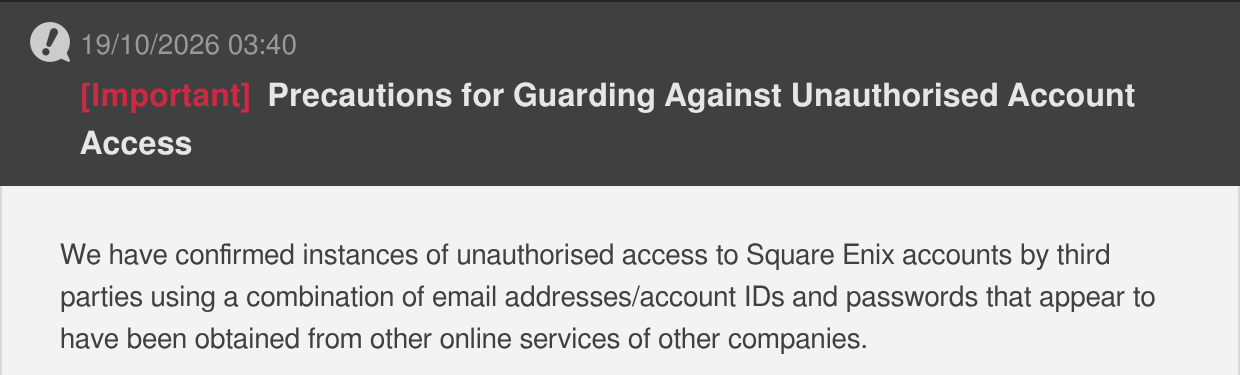
Lodestone, 19 octobre 2026 : l’en-tête de la notice et son premier paragraphe.
Le procédé porte un nom : le credential stuffing, ou bourrage d’identifiants. Un pirate récupère des listes d’e-mails et de mots de passe issues de fuites passées, puis les essaie en masse sur d’autres sites. D’après sa notice, Square Enix ne parle donc pas d’une intrusion dans ses serveurs, à la différence du piratage de Rockstar en avril, où 78 millions d’enregistrements avaient fuité de chez l’éditeur lui-même. Ici, ce sont les mots de passe réutilisés qui ouvrent la porte.
Aucun chiffre n’accompagne l’alerte. Comme le relève Jenni Lada chez Siliconera, le texte « didn’t state how many were affected » (ne dit pas combien de comptes sont touchés). MMOHuts a repris l’information le même jour. Détail qui compte en France : sur la version française du Lodestone, la notice n’a pas été traduite. Elle n’existe qu’en anglais et en japonais.
Les deux profils exposés
La notice vise d’abord ceux qui utilisent le même couple e-mail et mot de passe sur leur compte Square Enix et sur un autre service. Elle cite ensuite les mots de passe qui suivent un motif facile à deviner, comme une suite de chiffres ou une date de naissance, même quand ils ne servent nulle part ailleurs.
Dans les deux cas, Square Enix recommande de changer de mot de passe immédiatement, sur sa page de réinitialisation officielle. Un mot de passe neuf recopié d’un autre site ne protège de rien. Le vol d’identifiants frappe aussi ailleurs : en septembre, un malware Steam volait les comptes des joueurs sans qu’aucun antivirus ne le repère.
Si votre compte est déjà bloqué
Pour freiner l’attaque, Square Enix restreint l’accès aux comptes qu’il pense compromis. Tant que la restriction n’est pas levée, aucune connexion ne passe. Le joueur concerné reçoit un e-mail automatique, à l’adresse enregistrée sur le compte, avec la marche à suivre pour réinitialiser son mot de passe.
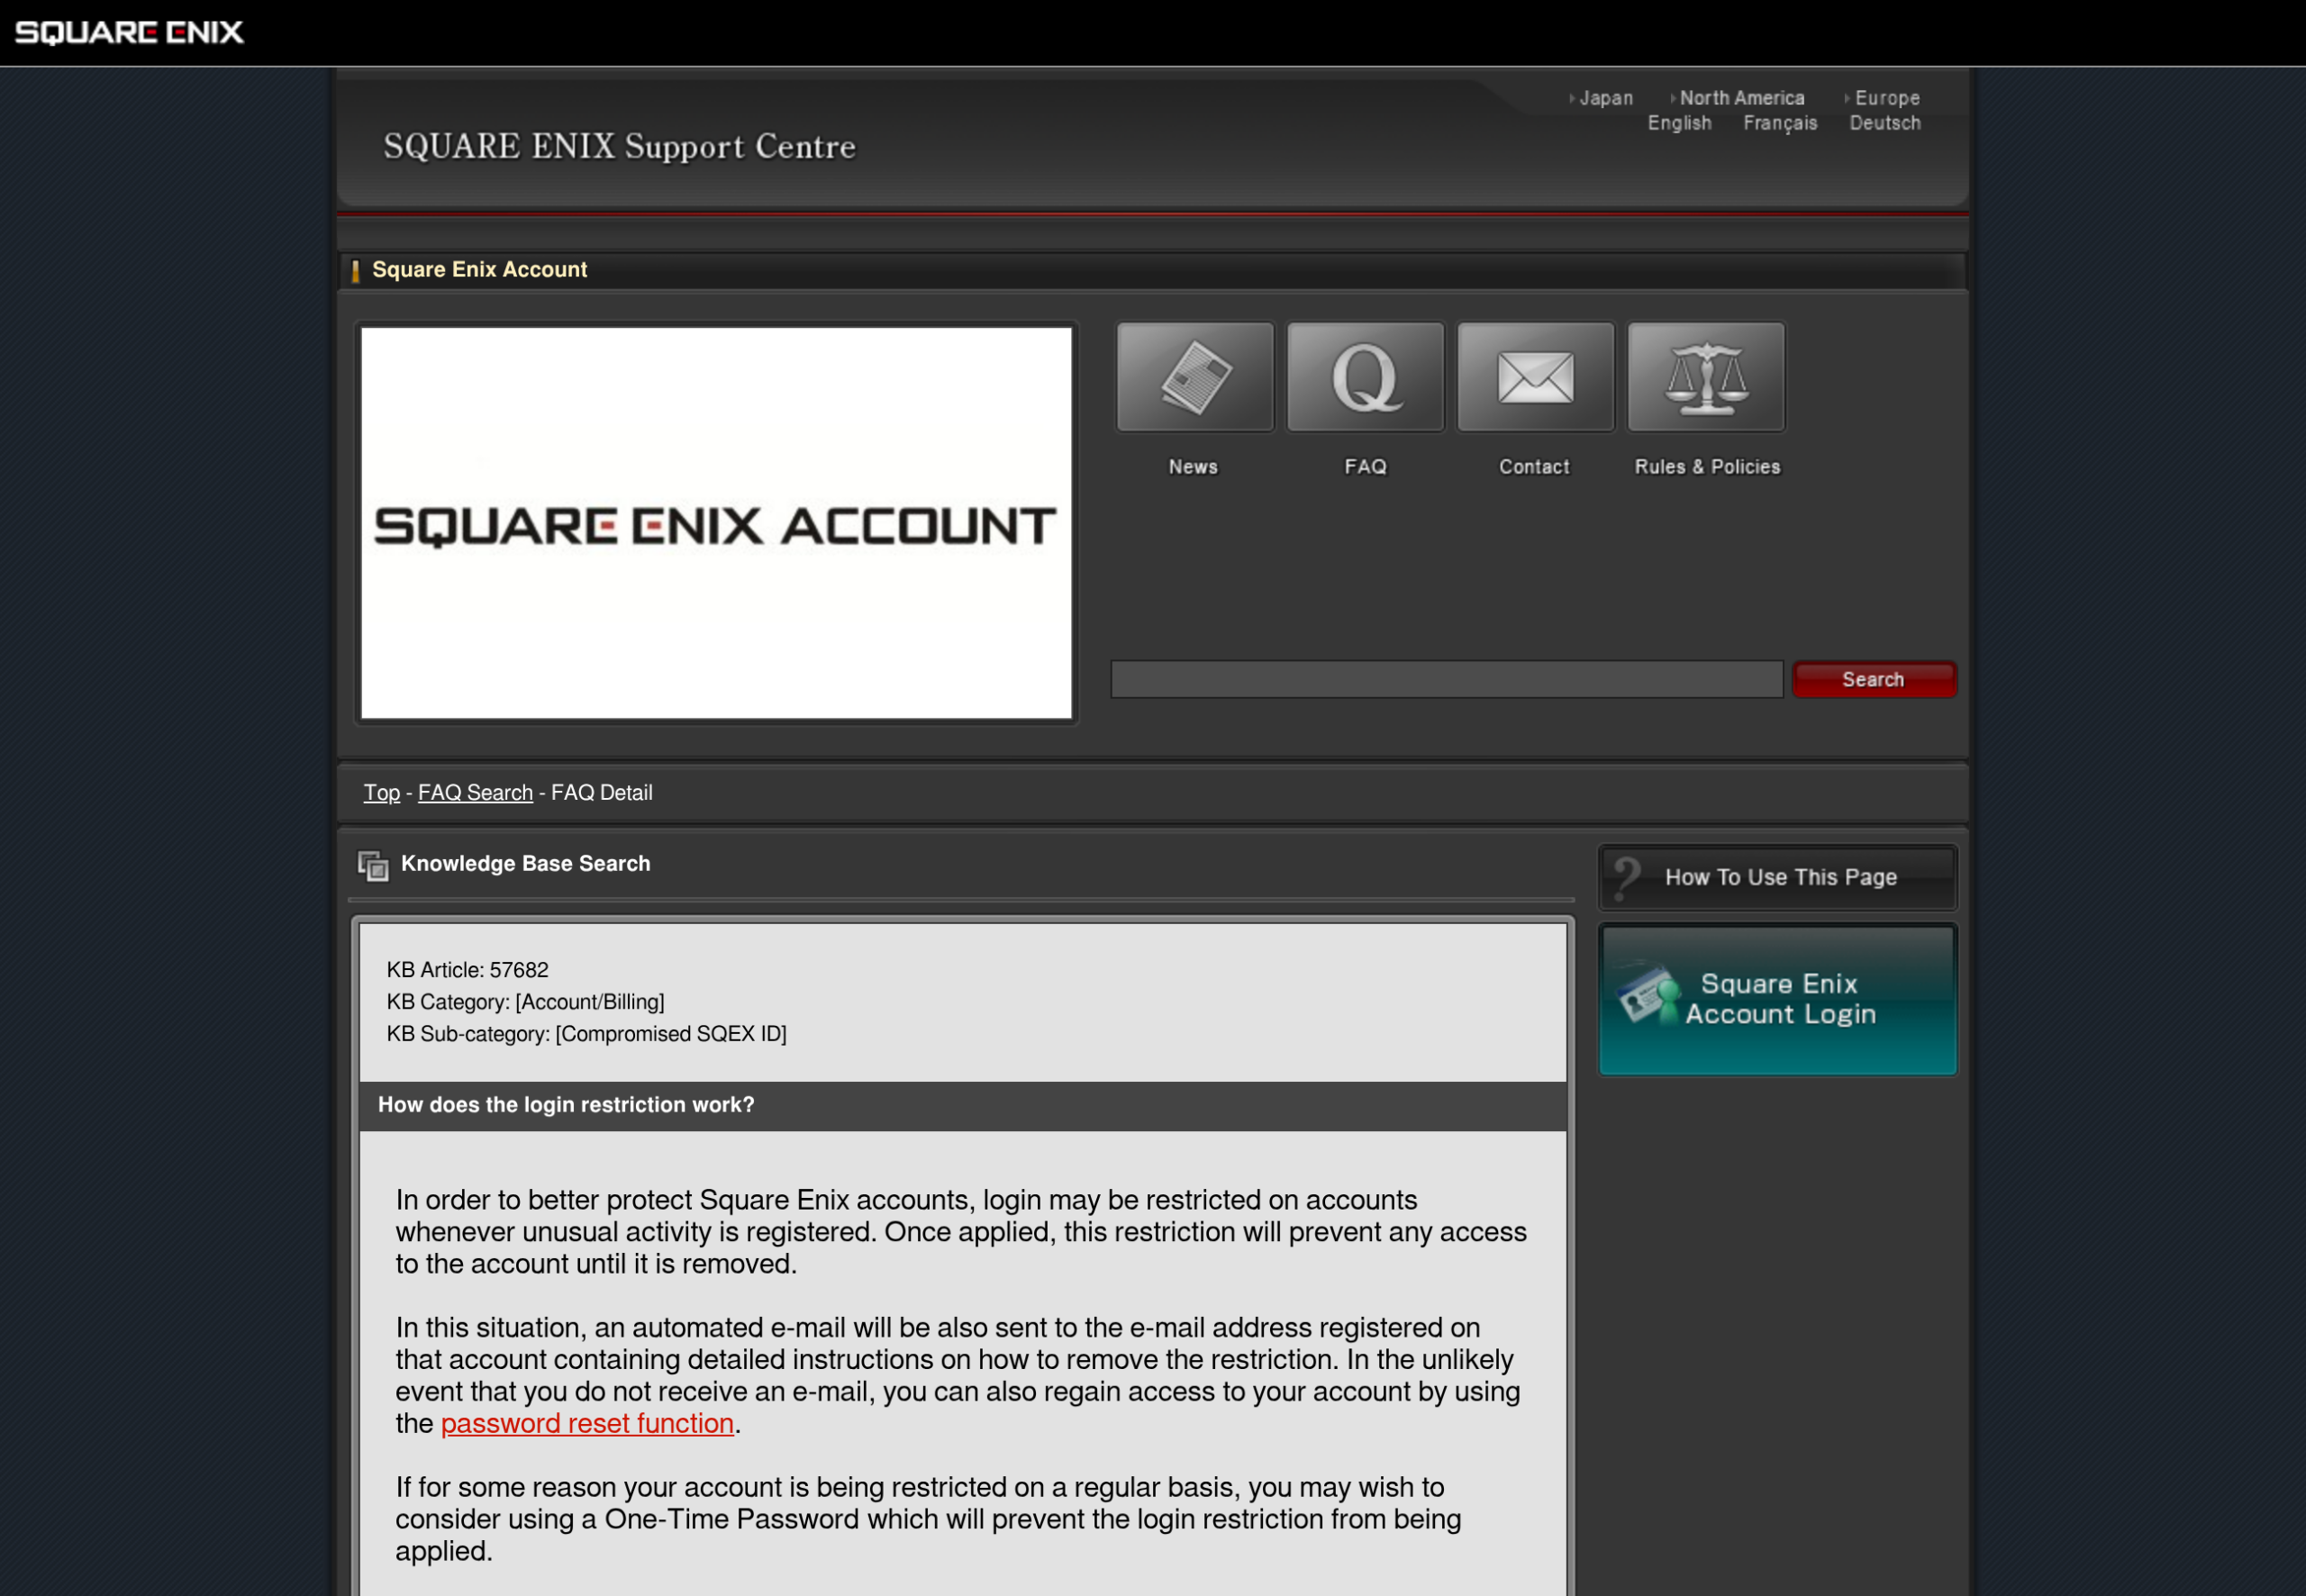
Pas d’e-mail ? La fiche d’aide sur la restriction indique que la fonction de réinitialisation du mot de passe rend aussi l’accès. Elle ajoute un point que la notice ne dit pas : un compte protégé par un mot de passe à usage unique échappe à cette restriction. Pour un joueur bloqué à répétition, c’est la solution.
Activer le mot de passe à usage unique, étape par étape
Le One-Time Password, ou mot de passe à usage unique, est un code à six chiffres qui change à chaque connexion. Il s’ajoute à l’identifiant et au mot de passe : un pirate qui possède les deux derniers reste à la porte sans votre téléphone. Square Enix le juge « highly effective against unauthorised access » (très efficace contre les accès non autorisés).
Attention au vocabulaire. L’application maison de l’éditeur, le Software Token, refuse les nouvelles inscriptions depuis le 21 novembre 2023. Il faut passer par une application d’authentification générique, que Square Enix appelle Software Authenticator : Google Authenticator ou Microsoft Authenticator. Voici la procédure décrite par le centre d’aide Square Enix.
- Se connecter au gestionnaire de compte Square Enix (Square Enix Account Management System).
- Ouvrir le menu « Services and Options » (services et options), puis l’option One-Time Password.
- En bas de la page, choisir Software Authenticator et suivre les instructions jusqu’au QR code.
- Dans l’application du téléphone, choisir « Scan a QR Code » (scanner un QR code) et viser l’écran. Si le scan échoue, le lien « Unable to Scan QR Code » (impossible de scanner le QR code) affiche une clé à taper à la main.
- Valider avec « Next » (suivant), puis saisir le code à six chiffres affiché par l’application pour terminer l’inscription.
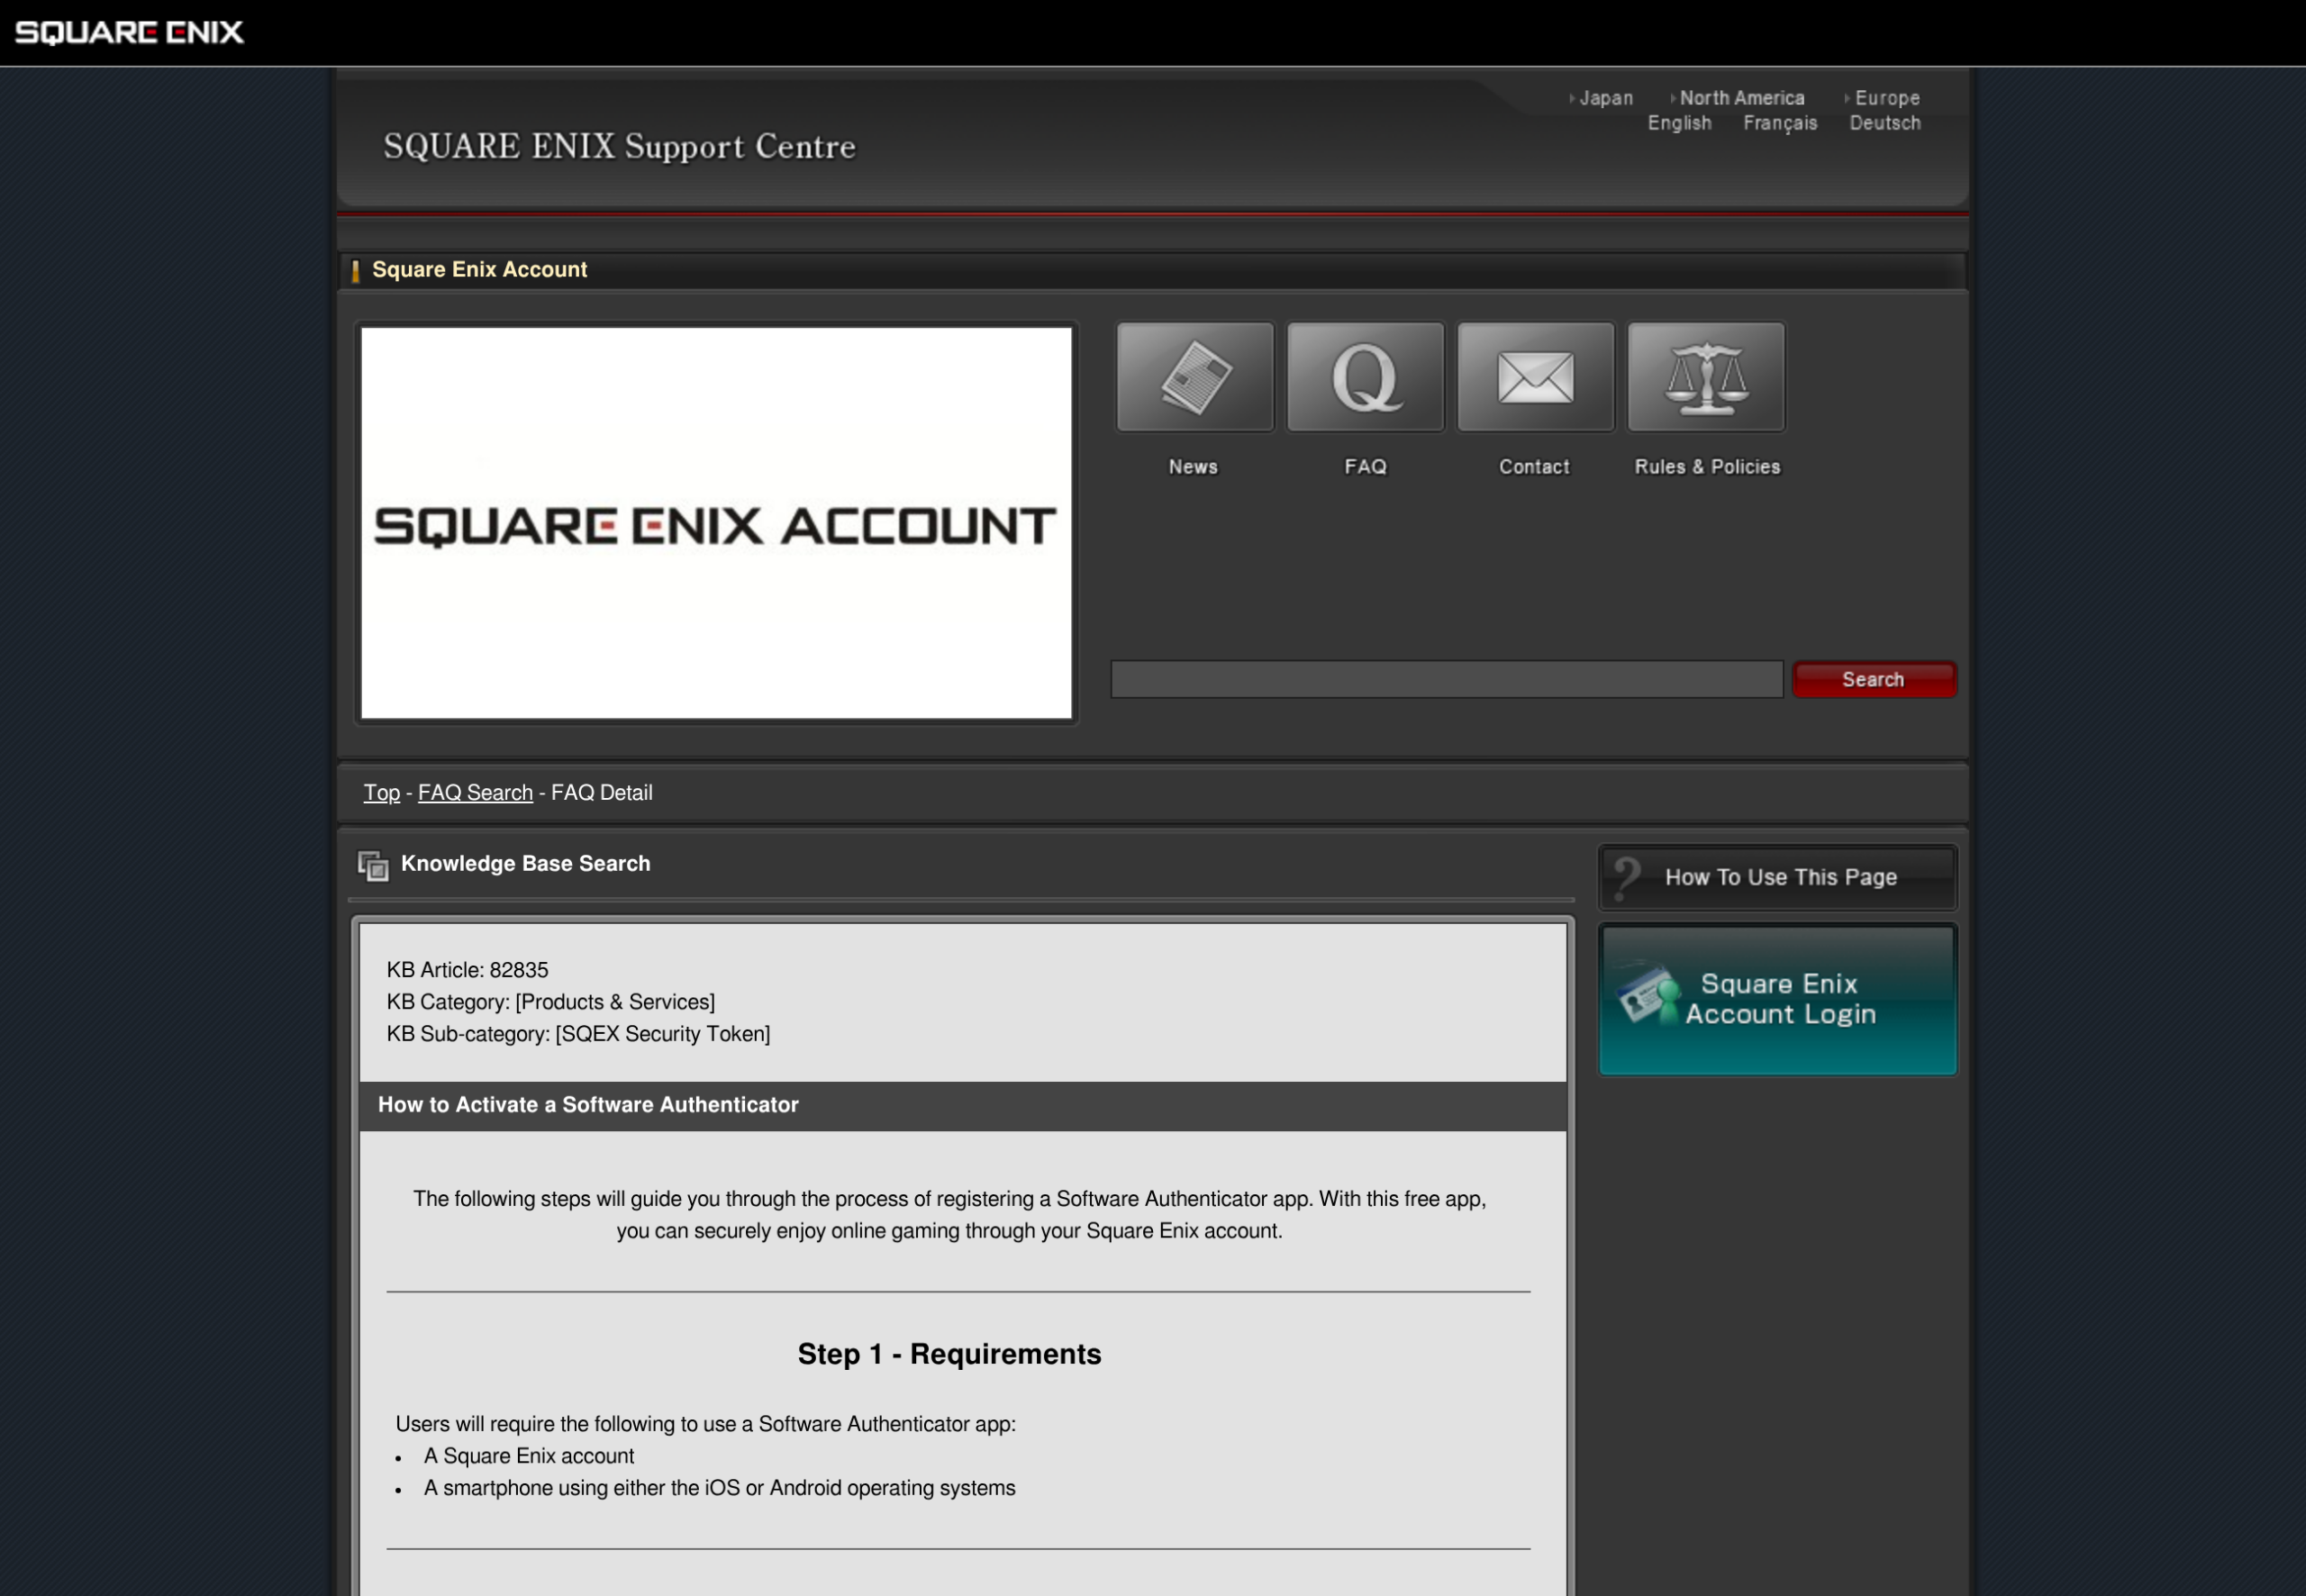
Un Software Token ou une clé physique (Security Token) déjà lié au compte doit être retiré avant l’inscription d’une nouvelle application. Ces clés physiques ne sont plus vendues, d’après le centre d’aide européen. Aux États-Unis, Siliconera signale que les Security Tokens à 14,99 dollars sont en rupture sur la boutique en ligne de Square Enix.
Notez le mot de passe de retrait d’urgence
L’application d’authentification a un revers. Si vous changez de téléphone, ou effacez l’application sans l’avoir retirée du compte avant, vous ne pouvez plus vous connecter. Square Enix l’a rappelé dans une notice du 16 septembre. La parade porte le nom d’Emergency Removal Password, le mot de passe de retrait d’urgence.
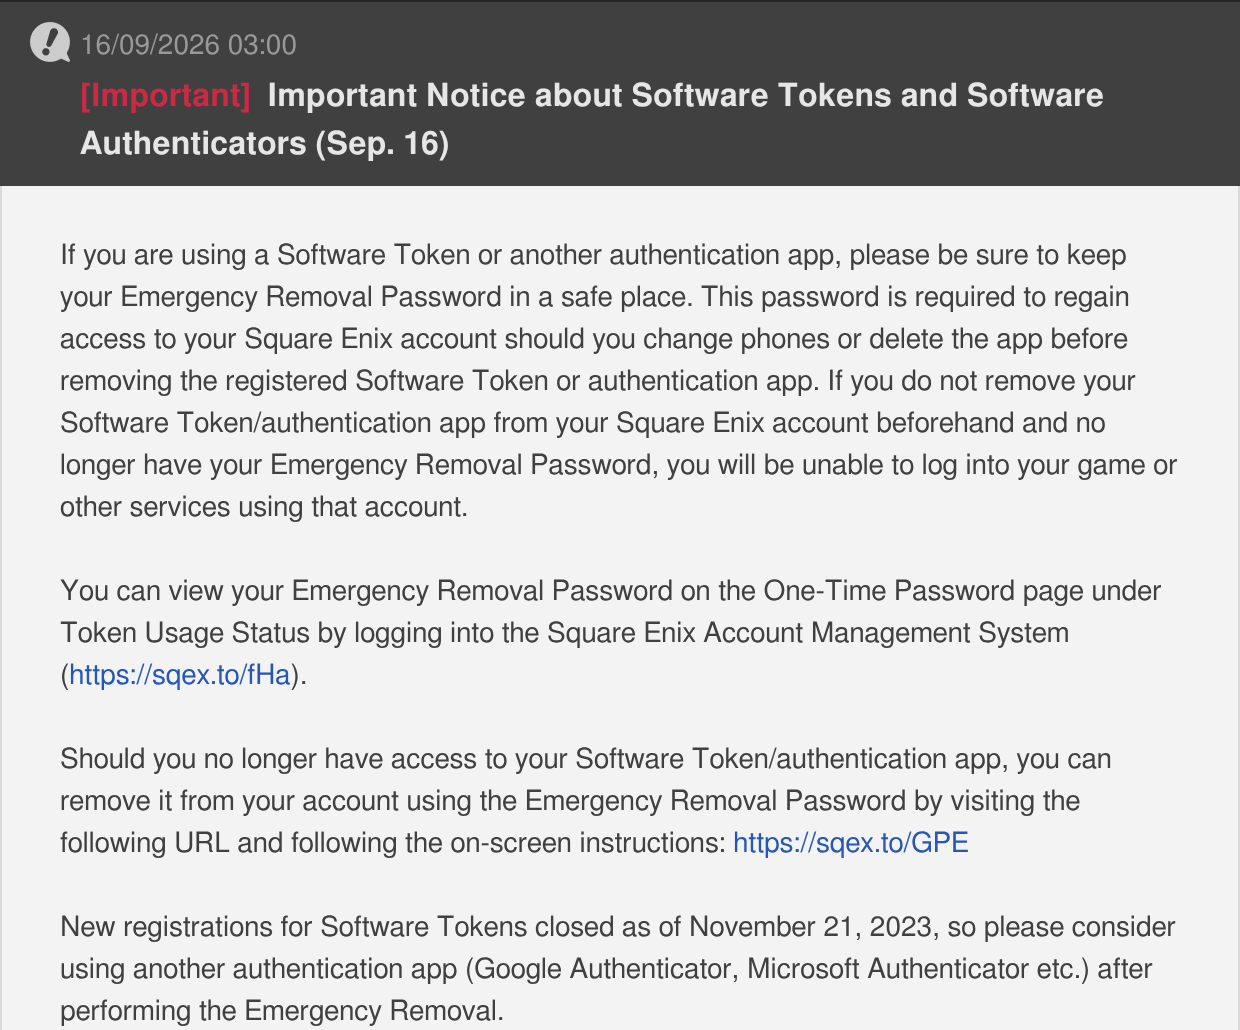
Lodestone, 16 septembre 2026 : la notice sur le mot de passe de retrait d’urgence.
Ce code s’affiche dans le gestionnaire de compte, page One-Time Password, rubrique Token Usage Status. Il ne sert qu’une fois, et chaque nouvelle inscription d’application en génère un autre. Sans lui et sans le téléphone, seul le support de Square Enix peut rendre l’accès au compte. Notez-le sur papier le jour où vous activez la protection.
La menace d’une réinitialisation générale
La dernière phrase de la notice est la plus lourde. Si les tentatives continuent d’augmenter, Square Enix prévient que « a password reset for all Square Enix accounts may be initiated » (une réinitialisation des mots de passe de tous les comptes Square Enix pourrait être lancée).
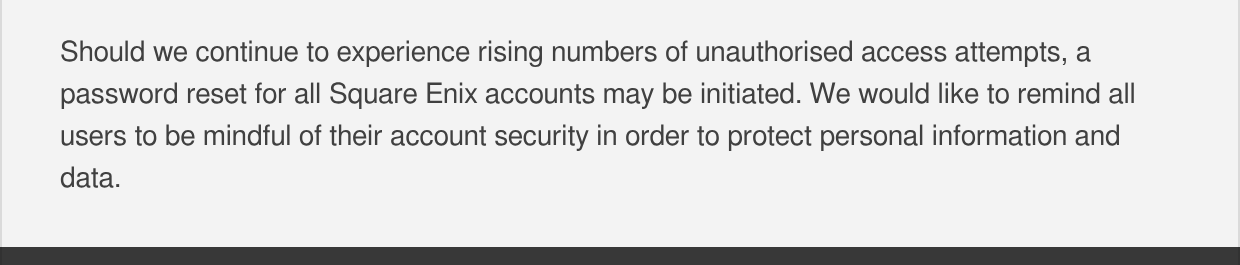
Lodestone, 19 octobre 2026 : le paragraphe qui évoque une réinitialisation de tous les comptes.
Une telle opération toucherait chaque compte Square Enix, donc tous les jeux qui en dépendent, pas seulement FF XIV. Elle ouvrirait aussi un boulevard à l’hameçonnage (phishing, les faux messages qui imitent l’éditeur pour voler un mot de passe) : un joueur qui attend un e-mail de réinitialisation clique plus facilement sur un faux. Le Lodestone affiche déjà en permanence une mise en garde contre le phishing par messages en jeu. Le réflexe le plus sûr reste de taper soi-même l’adresse du gestionnaire de compte dans le navigateur.
Activer le code à usage unique demande un téléphone, un QR code et un bout de papier pour le code de secours. Ensuite, un mot de passe volé ne suffit plus.
0 Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !