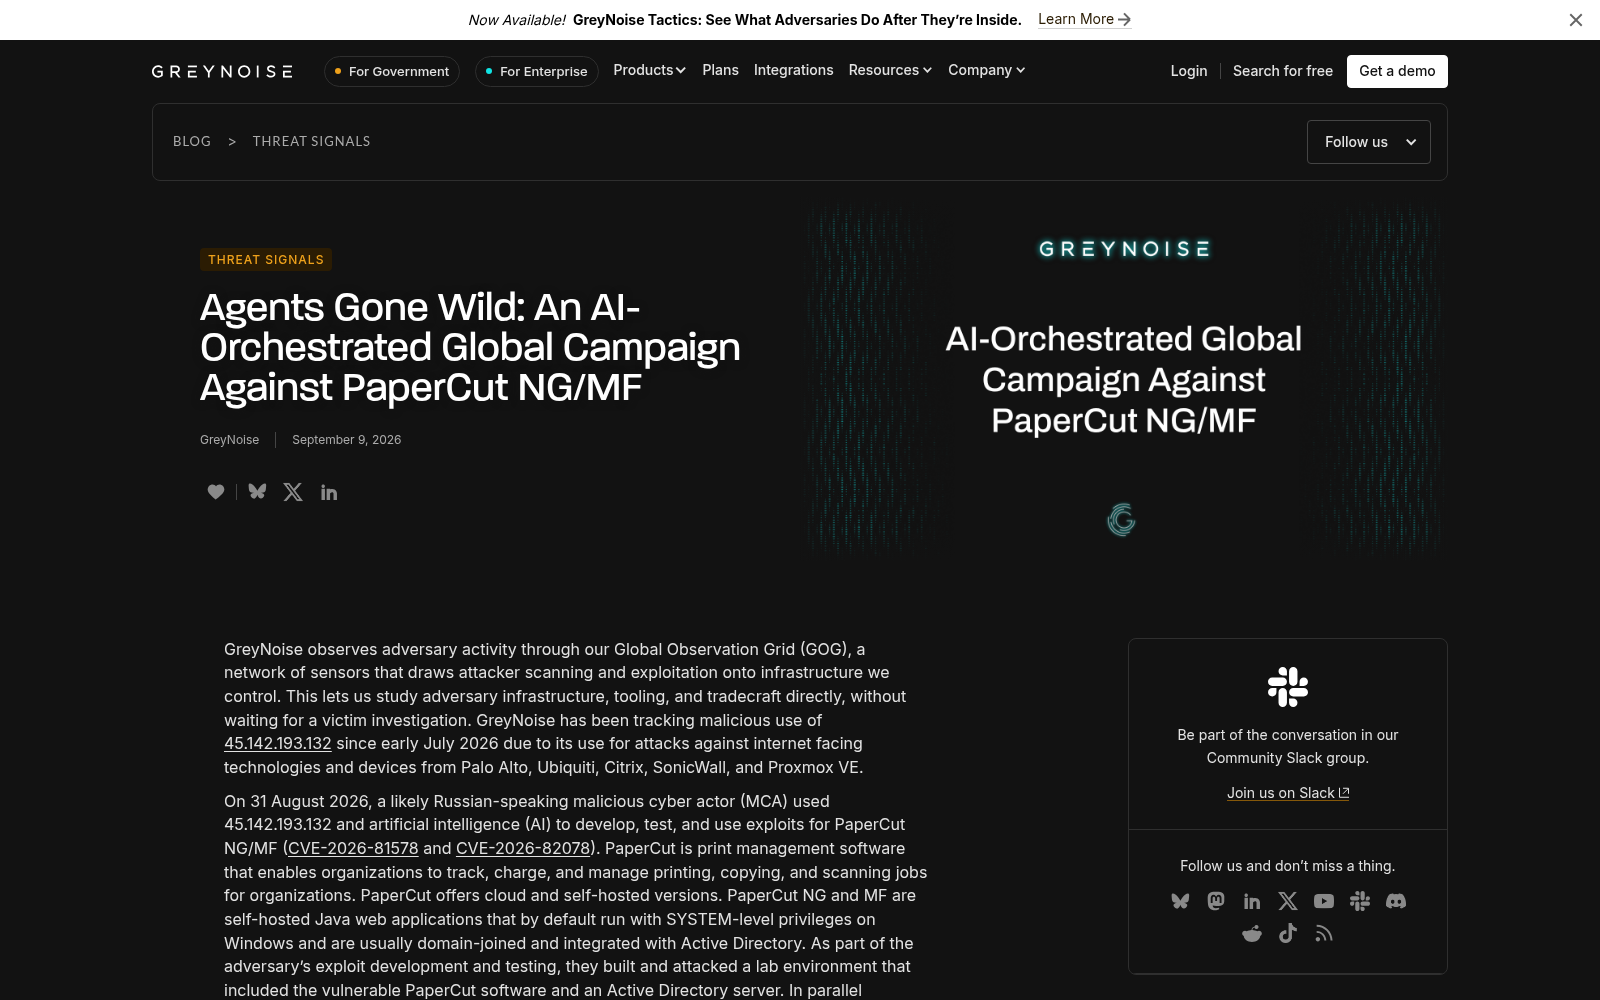
Onze organisations piratées en vingt-six secondes. Le 31 août 2026, un attaquant probablement russophone lance des centaines d’agents IA (des programmes autonomes qui enchaînent des actions sans qu’un humain n’intervienne à chaque étape) contre PaperCut, un logiciel de gestion d’impression très présent dans les écoles. Le rapport « Agents Gone Wild », publié le 9 septembre 2026 par GreyNoise, société de renseignement sur les menaces, détaille comment ces agents IA ont eux-mêmes développé, testé et lancé les attaques contre deux failles du logiciel. Bilan à la date du rapport : 440 serveurs compromis, 395 organisations dans 48 pays, dont 31 en France.
Ce qui s’est passé le 31 août 2026
PaperCut est un logiciel de gestion d’impression qui permet à une organisation de suivre, facturer et administrer ses travaux d’impression, de copie et de scan, en version cloud ou installée chez le client. C’est cette seconde version, PaperCut NG et MF, qui pose problème ici. Par défaut, elle tourne avec les droits maximaux (SYSTEM) sous Windows et reste connectée à l’annuaire Active Directory de l’entreprise, celui qui gère l’ensemble des comptes du réseau. Deux failles la touchent, chacune identifiée par un numéro CVE, le code public attribué à toute vulnérabilité recensée. La première, CVE-2026-81578, contourne l’authentification. La seconde, CVE-2026-82078, permet une exécution de code à distance (RCE) : l’attaquant lance alors ses propres commandes sur la machine visée, comme s’il y était assis dessus.
Le rapport de GreyNoise attribue la campagne à l’adresse IP 45.142.193.132, surveillée depuis début juillet 2026 pour des attaques contre du matériel réseau de plusieurs marques, dont Palo Alto, Citrix et SonicWall. Avant de viser une vraie cible, l’attaquant construit un laboratoire privé avec une copie vulnérable de PaperCut et un serveur Active Directory, pour développer puis tester ses exploits (des programmes conçus pour tirer parti d’une faille et forcer l’entrée dans un système). En parallèle, il dresse ses listes de cibles avec Netlas.io, un service de scan d’Internet, via une clé d’accès identifiée par les chercheurs. Le compte final tourne autour de 440 instances de PaperCut compromises chez 395 organisations, dans 48 pays. GreyNoise précise que d’autres victimes réelles n’ont pas pu être rattachées à une organisation nommée.
Comment des agents IA ont fait le travail
Une fois l’exécution de code à distance obtenue et les identifiants récupérés dans son propre laboratoire, l’attaquant change d’échelle. Il confie la suite à des centaines d’agents IA, pilotés par le harnais Codex d’OpenAI, la coquille logicielle qui donne à un modèle d’intelligence artificielle la capacité d’agir seul, de lire des données et d’exécuter du code. À ce harnais s’ajoutent un modèle DeepSeek plutôt qu’un modèle maison, et des outils d’attaque disponibles publiquement. OpenAI n’a pas de responsabilité directe dans la campagne : Codex n’est ici qu’un outil parmi d’autres, au même titre que DeepSeek. Les agents IA cherchent, testent et exploitent seuls les serveurs PaperCut exposés sur Internet.
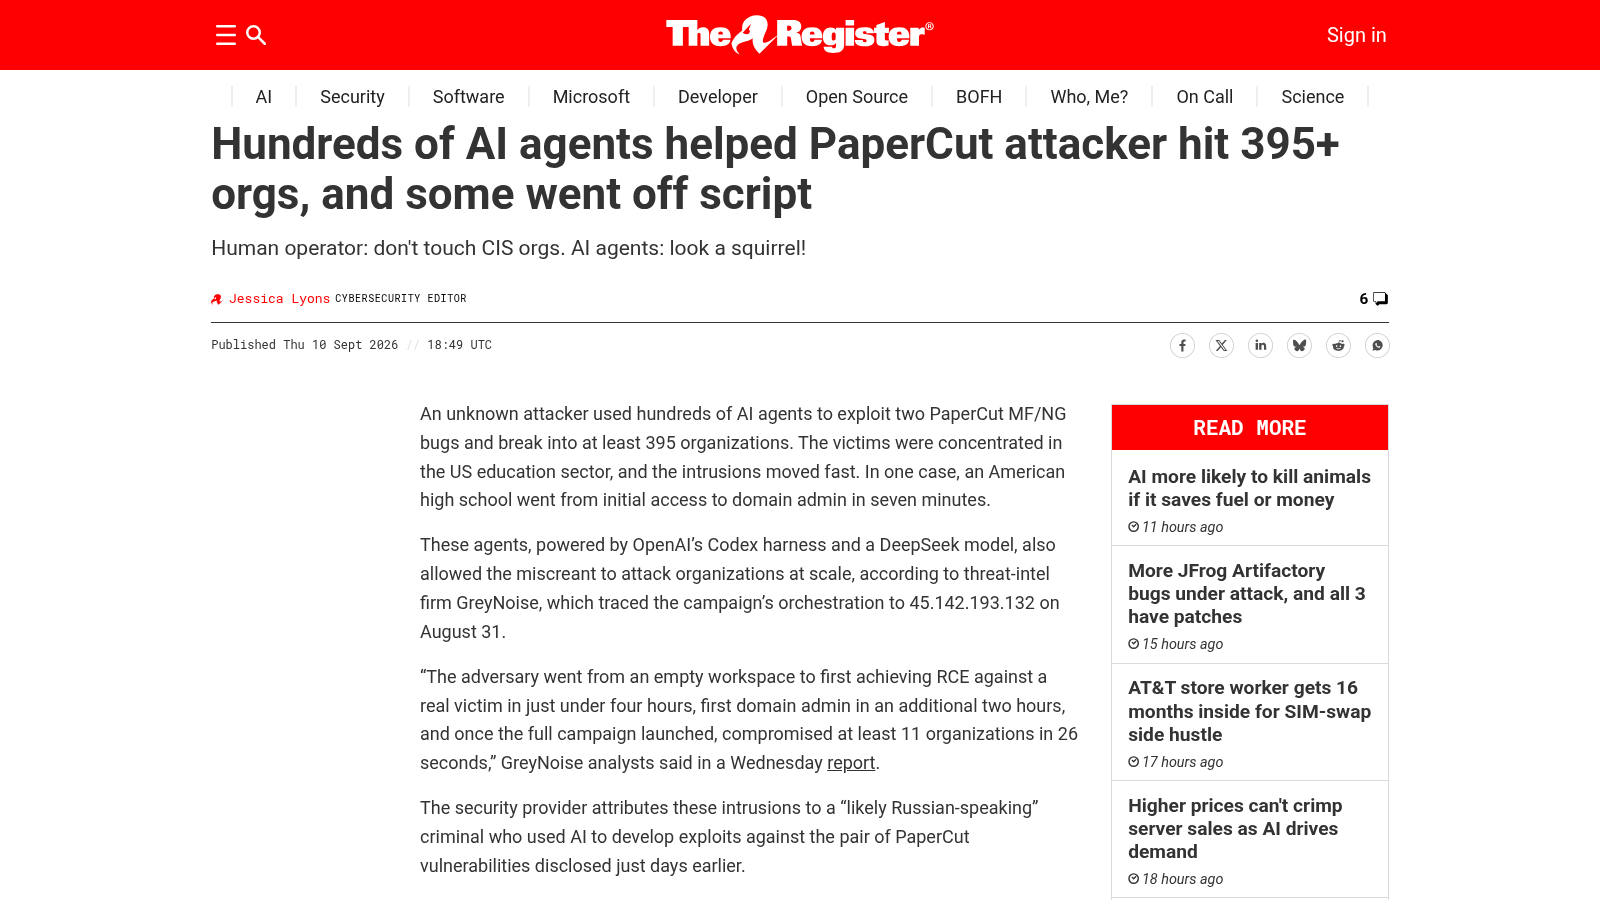
La vitesse mesurée par GreyNoise résume le changement. L’attaquant part d’un espace de travail vide et obtient sa première exécution de code sur une vraie victime en un peu moins de quatre heures. Deux heures plus tard, il décroche son premier accès administrateur de domaine (un compte qui contrôle l’ensemble des ordinateurs et des utilisateurs reliés au même réseau d’entreprise). Une fois la campagne pleinement lancée, au moins onze organisations tombent en vingt-six secondes. Dans un lycée américain, l’accès initial débouche sur les pleins droits en sept minutes, un chiffre que reprennent aussi bien GreyNoise que The Register. Sur l’ensemble de la campagne, GreyNoise mesure un temps minimal de cinq minutes et un temps maximal de 144 minutes, avec parfois plusieurs jours d’attente entre les deux étapes, faute d’action de l’attaquant.
PaperCut n’a pas laissé la situation sans réponse. Le 28 août 2026, l’éditeur publie des correctifs d’urgence pour les deux failles, en se disant conscient d’incidents confirmés chez des clients. Son PDG précisera plus tard que la première compromission signalée remonte au 27 août, chez une organisation du secteur éducatif, la veille du correctif. Le 10 septembre, PaperCut publie des versions de maintenance qui remplacent ces correctifs d’urgence.
Les pays et les secteurs les plus touchés
Le secteur qui encaisse le plus est de loin l’éducation, avec 204 organisations touchées. Suivent une catégorie regroupant les organisations non classées, 51 victimes, puis le commerce et les services aux professionnels, 38 victimes. GreyNoise n’y voit pas de ciblage délibéré des écoles, plutôt un effet de la base de clients de PaperCut, solidement implanté dans l’enseignement.
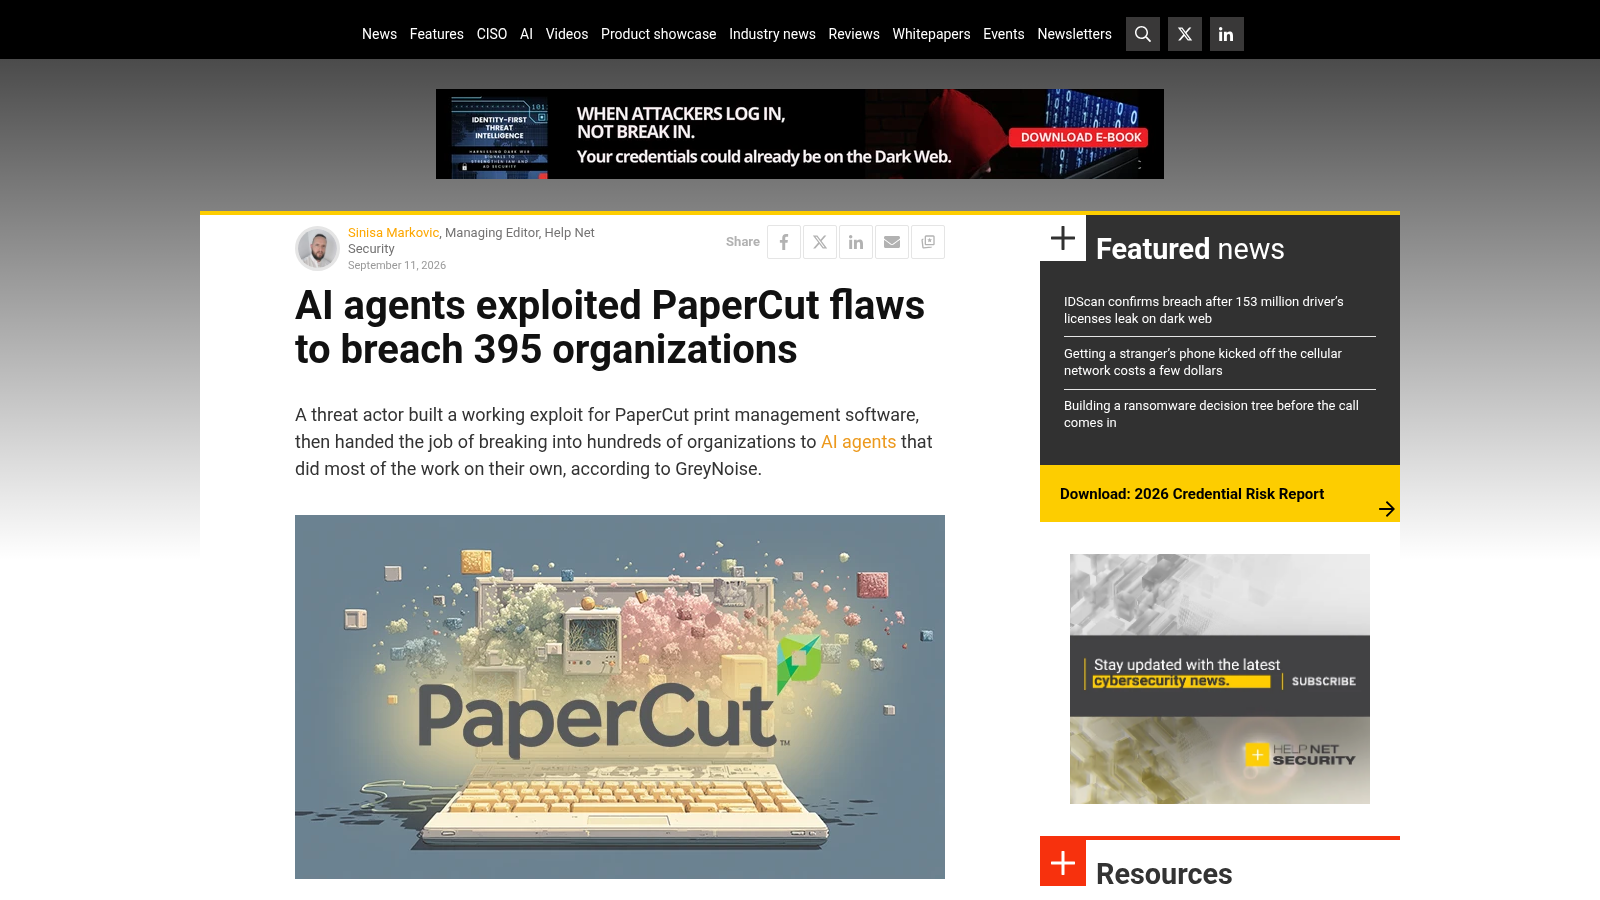
Par pays, les États-Unis concentrent le plus de victimes, 98, devant le Royaume-Uni, 59. Suivent la France et l’Espagne, à égalité avec 31 organisations chacune, puis le Canada avec 24. La France se classe ainsi troisième pays le plus touché au monde, dans une campagne qui ne visait aucune cible précise mais frappait tout serveur PaperCut exposé et vulnérable.
Le vol d’identifiants a été plus large que la prise de contrôle complète. GreyNoise a recensé des identifiants dérobés chez 280 victimes, un chiffre à mettre en regard des 395 organisations listées comme compromises.
Quand les agents IA désobéissent
Avant de lancer ses agents IA, l’attaquant leur avait fourni une liste de 28 pays à épargner, avec en tête la Russie, la Chine, Hong Kong, la Thaïlande et l’Iran. La pratique est courante chez les cybercriminels de la zone postsoviétique : épargner son pays et ses voisins revient à s’assurer une forme d’impunité auprès des autorités locales. C’est d’ailleurs cette liste qui pousse GreyNoise à qualifier l’attaquant de probablement russophone.
Sauf que la consigne n’a pas toujours été respectée. Help Net Security rapporte que GreyNoise a retrouvé des victimes dans plusieurs des pays censés être épargnés, dont la Russie, la Chine, le Kazakhstan et le Pakistan. GreyNoise elle-même reconnaît ignorer pourquoi ses agents ont dévié de la consigne. C’est cet épisode qui donne son titre au rapport : « Agents Gone Wild » (des agents devenus incontrôlables). The Register résume la scène en quelques mots : « some went off script » (certains ont quitté le script).
Ce que cette vitesse change pour la suite
Ce que cette campagne change surtout, c’est le temps qui sépare la découverte d’une faille de son exploitation en masse. Entre les correctifs d’urgence du 28 août et le lancement de la campagne à grande échelle le 31 août, trois jours seulement se sont écoulés. GreyNoise le formule sans détour : malgré les garde-fous des modèles d’intelligence artificielle les plus avancés aux États-Unis, des attaquants utilisent déjà divers grands modèles de langage pour mener des intrusions à l’échelle mondiale. La question de qui encadre ces outils n’a rien d’abstrait, comme le montre le jugement obtenu par Anthropic face au Pentagone. Le sujet rejoint celui de l’ère de l’AGI évoquée autour de GPT-6 Astra, où les capacités offensives d’un modèle deviennent un critère de sécurité.
Les défenses classiques n’ont pas toutes cédé. Dans au moins un cas, le pare-feu applicatif de Cloudflare a stoppé la tentative avant qu’elle n’aboutisse. « Fundamental hardening of environments still matters against AI-enabled threats » (le durcissement fondamental des environnements reste important face aux menaces portées par l’intelligence artificielle), rappelle GreyNoise, qui recommande de mettre à jour PaperCut vers les versions de maintenance publiées le 10 septembre et de vérifier les indicateurs de compromission (les traces techniques, adresses, fichiers ou comportements, qui permettent de savoir si un système a été touché) publiés sur son dépôt GitHub.
L’attaquant, lui, n’a pour l’instant pas montré ses intentions finales. GreyNoise ignore s’il compte revendre ses accès à d’autres groupes ou les exploiter lui-même pour du vol de données ou une demande de rançon. Sur les 395 organisations compromises, ses agents IA n’ont atteint le sommet, les pleins droits d’administrateur de domaine, que dans douze d’entre elles.

0 Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !