Une consigne de moins de 100 caractères chinois, et des agents IA partent à la chasse aux boutiques en ligne. Selon Reuters (Raphael Satter, 19 octobre 2026), ces agents IA pirates ont tenté de forcer plus de 1 200 sites et en ont pénétré plus de 100, pour une facture que le chercheur Snorre Fagerland estime à environ 5 000 dollars de jetons (les unités de texte que les fournisseurs de modèles facturent). C’est lui, chez la société de sécurité NorForge, qui a découvert l’affaire dans des panneaux de contrôle (les pages d’administration de l’outil) laissés ouverts sur le web.
Des panneaux de contrôle oubliés sur le web
L’outil s’appelle Cairn. C’est une plateforme libre (son code est public et chacun peut la télécharger) qui prend un point de départ et un objectif, puis fait avancer des agents IA étape par étape. Son auteur, qui publie sous le nom le1xia0, a écrit sur X qu’elle n’est pas conçue pour le piratage, rapporte Reuters. Dans son rapport du 19 octobre, NorForge explique avoir repéré les panneaux avec Shodan et Censys, deux moteurs de recherche qui recensent les machines connectées à Internet. Beaucoup demandaient un mot de passe. Un nombre notable n’en demandait pas.
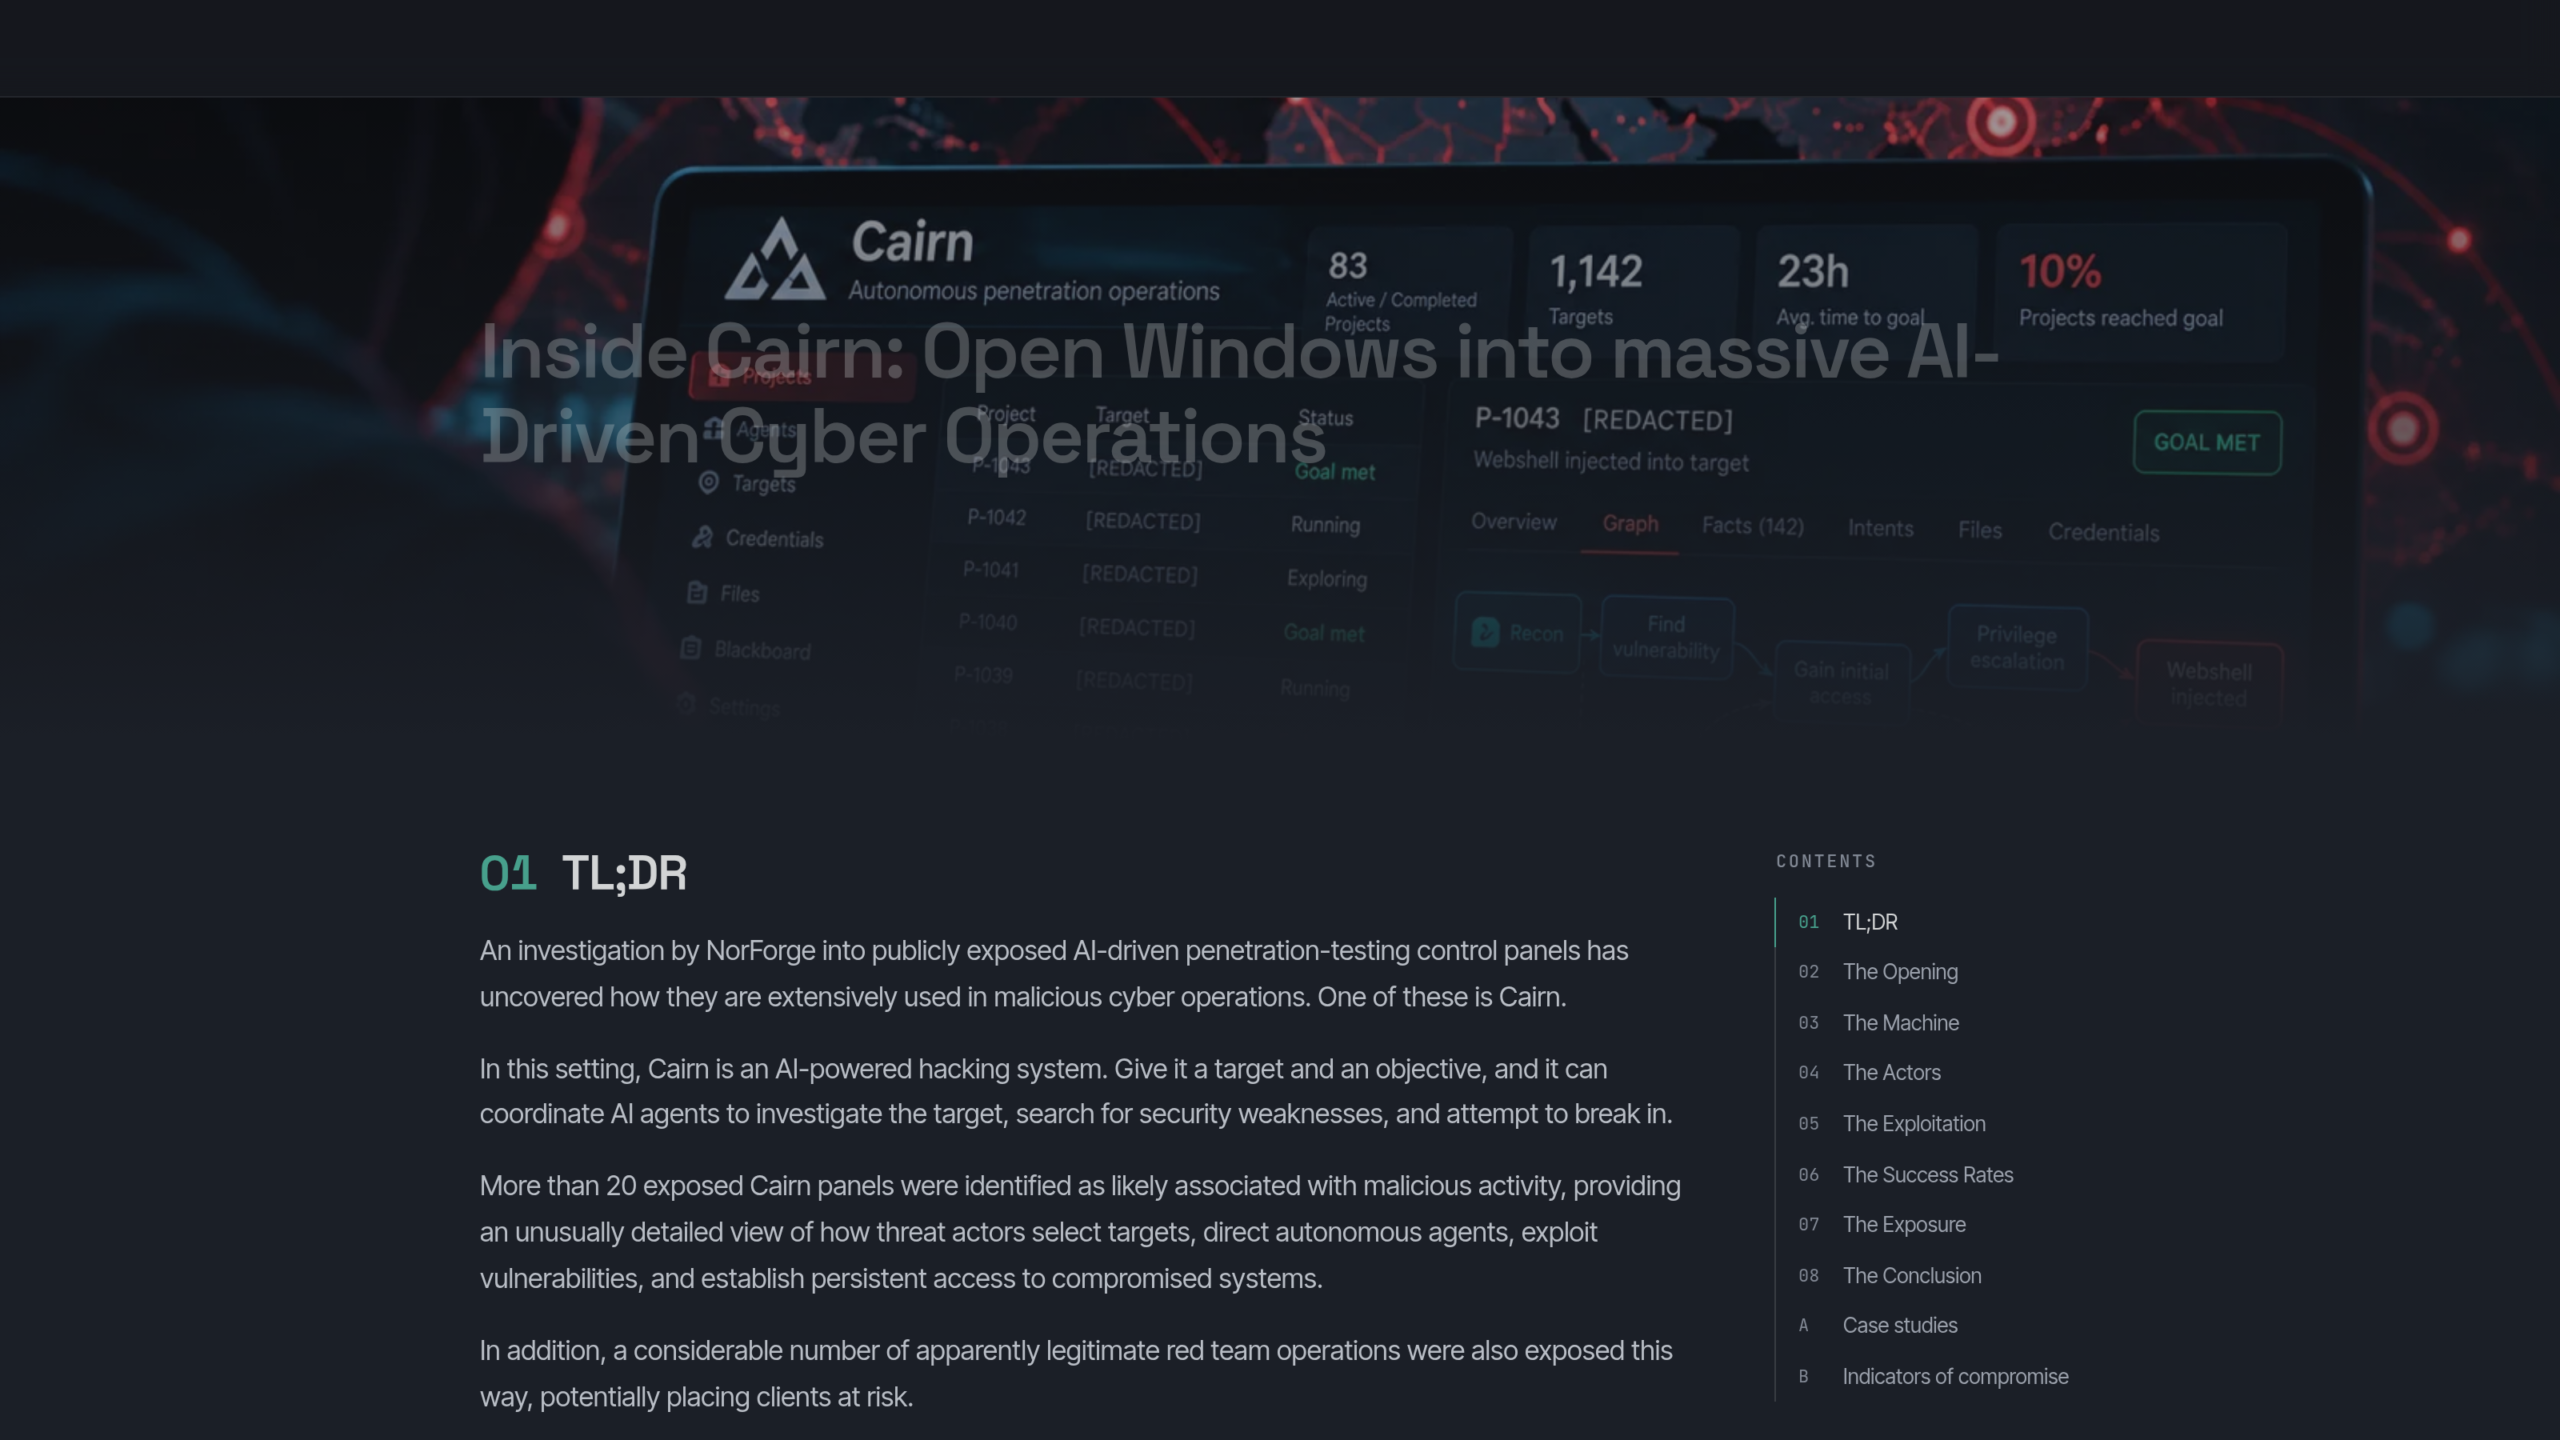
NorForge juge plus de 20 de ces panneaux probablement malveillants et les range en trois groupes. Le plus actif écrit en chinois : 14 panneaux, plus de 1 100 projets d’attaque. Il vise des boutiques en ligne aux États-Unis, au Canada, au Japon et en Australie, avec un trafic de 200 000 à 1,5 million. Une chaîne automatique les trie avant l’attaque, et le navigateur automatisé Playwright vérifie qu’on peut y passer commande. Le deuxième groupe écrit en anglais et demande à ses agents de voler des cartes bancaires et des cryptomonnaies.
Comment les agents IA pirates trouvent la porte
Dans Cairn, chaque attaque est un projet : une origine, un but. Les agents notent chaque découverte sur un tableau commun que tous peuvent lire, et l’opérateur humain peut y ajouter des indices. La consigne type du groupe chinois, traduite par NorForge, demande de trouver une exécution de code à distance sans authentification (lancer ses propres commandes sur le serveur sans avoir de compte), puis de déposer un « uploader shell », un formulaire qui enregistre des fichiers envoyés, pas un outil qui exécute des commandes. Les failles listées sont les classiques : injection SQL (une commande glissée dans un formulaire pour interroger la base), envoi de fichiers, désérialisation (reconstruire un objet à partir de données fournies par l’attaquant), contournement de l’authentification.
NorForge a vérifié une intrusion annoncée chez un grand revendeur de pièces matérielles : l’adresse du formulaire déposé répondait bel et bien. Selon l’explication de l’agent lui-même, il avait combiné un accès en écriture au magasin de sessions (memcached), une désérialisation PHP et une chaîne d’outils d’un vieux composant Zend. Reuters décrit un autre cas : faute de faille dans l’application publique d’une grande entreprise, les agents ont cherché un panneau lié, puis fait exécuter des commandes à son serveur. « It’s not script kiddie stuff » (ce n’est pas du travail d’amateur), a dit Fagerland à Reuters, d’après Tom’s Hardware (Oliver Haslam, 19 octobre).
Environ 5 000 dollars, et des victimes qui nuancent
Le coût des agents IA pirates reste une estimation. Fagerland a donné à Reuters environ 5 000 dollars de jetons pour la campagne, soit près de 50 dollars par intrusion réussie, relève The Next Web (Ana Maria Constantin, 19 octobre). Le rapport de NorForge compte plutôt 5 dollars par tâche en moyenne, échecs compris, et parle d’une incertitude « considérable ». Certains projets dépassent 1 000 étapes et pourraient coûter plus de 100 dollars. Le taux de réussite moyen avoisine 10 %, avec, dans le groupe chinois, une intrusion réussie en un peu moins de 23 heures, mais les groupes n’ont pas les mêmes buts et ne se comparent pas directement.
Reuters nomme trois victimes : Deere, SharkNinja et Cummins. Deere dit avoir pris des mesures et n’avoir aucun signe d’accès à des données sensibles. SharkNinja affirme que seul un site autonome de support produit a été touché, et qu’elle a contenu la menace. Cummins examine un possible incident sur le site d’un fournisseur. Reuters n’a pas pu établir quelle quantité de données, s’il y en a eu, a été prise. TNW précise ne pas avoir vérifié ces intrusions de son côté.
Un harnais nommé Claude Code, un modèle probablement DeepSeek
Toutes les tâches du groupe chinois tournent sur un worker (un agent exécutant) nommé « claudecode_deepseek-v4.1-flash ». NorForge suppose un harnais (le logiciel qui pilote un modèle et lui donne accès à des outils) Claude Code, associé au modèle chinois DeepSeek V4.1 Flash, sorti en septembre. C’est une hypothèse tirée d’un nom, pas une preuve, et rien dans le rapport ne montre qu’un modèle d’Anthropic ait travaillé sur ces attaques. Les projets du deuxième groupe, anglophone, citent un worker « pi_openrouter_deepseek », ce qui suggère l’agent de code Pi alimenté par des modèles DeepSeek via la passerelle OpenRouter.
Les attaquants protègent mal leur propre matériel. Une analyse des données des panneaux a trouvé des centaines de secrets (clés d’accès, mots de passe), dont 11 % vérifiés valides par l’outil Trufflehog.
Ce que Cairn change depuis PaperCut
En septembre, nous racontions comment des agents IA ont piraté 395 organisations via PaperCut. L’attaquant avait alors bâti un laboratoire autour de deux failles précises d’un même logiciel, avec un harnais Codex et un modèle DeepSeek. Avec Cairn, il n’y a plus de faille connue à l’avance : l’objectif est « entre quelque part » et les agents IA pirates cherchent seuls, site par site. L’outil est libre, la consigne tient en une ligne, et le coût, selon l’estimation de Fagerland, avoisine 50 dollars par intrusion réussie.
Si vous avez une boutique ou un compte en ligne
Les failles décrites sont de familles bien documentées, et NorForge a trouvé dans le dossier de travail d’un agent du groupe chinois des outils pour une chaîne Magento (CVE-2026-75650), sans prouver qu’elle ait servi. Face à ces agents IA pirates, si vous gérez un site marchand, nos conseils tiennent en trois gestes : appliquer vite les mises à jour du système de boutique et de ses modules, limiter ce qu’un formulaire d’envoi de fichiers accepte, et chercher des fichiers PHP récents dans les dossiers d’envoi. Une consigne vue chez l’un des groupes demande de nommer le fichier déposé « confirm.php » pour qu’il passe inaperçu. Si vous achetez en ligne, Reuters n’a pas établi quelles données ont été prises, mais l’un des pirates suivis par Fagerland a volé des données de cartes bancaires, et consulter son relevé de temps en temps coûte peu.
NorForge dit avoir prévenu les victimes avec Reuters et demandé aux hébergeurs de fermer les panneaux, ce qui dépend de leur réactivité : beaucoup restaient en ligne à la publication du rapport.
0 Commentaires
Aucun commentaire pour le moment. Soyez le premier à commenter !